近年、企業を狙ったサイバー攻撃が深刻化するなか、物流業務への影響も無視できなくなっています。
ランサムウェアなどの攻撃によって、倉庫管理システム(WMS)や受発注システムが停止した場合、出荷の遅延や在庫情報の確認不能など、物流全体に影響が広がるおそれがあります。
では、もし明日、自社や委託先の物流システムが停止したら、何日間商品を届け続けられるでしょうか。
本記事では、サイバー攻撃が物流に与える影響や、システム停止に備えるためのBCP対策、企業が確認すべきポイントを解説します。
独立行政法人情報処理推進機構(IPA)が公表した「情報セキュリティ10大脅威 2026」では、組織向けの脅威として「ランサム攻撃による被害」が1位、「サプライチェーンや委託先を狙った攻撃」が2位に挙げられています。物流業務においても、自社だけでなく委託先を含めたサイバー攻撃への備えが重要です。
サイバー攻撃が物流に与える影響
物流業務では、受発注管理システムや倉庫管理システム(WMS)、輸配送管理システム(TMS)など、さまざまなITシステムが活用されています。
物流システムの種類や導入時のポイントについては、関連記事「物流システムとは?種類や導入メリット・選び方を解説」もあわせてご覧ください。
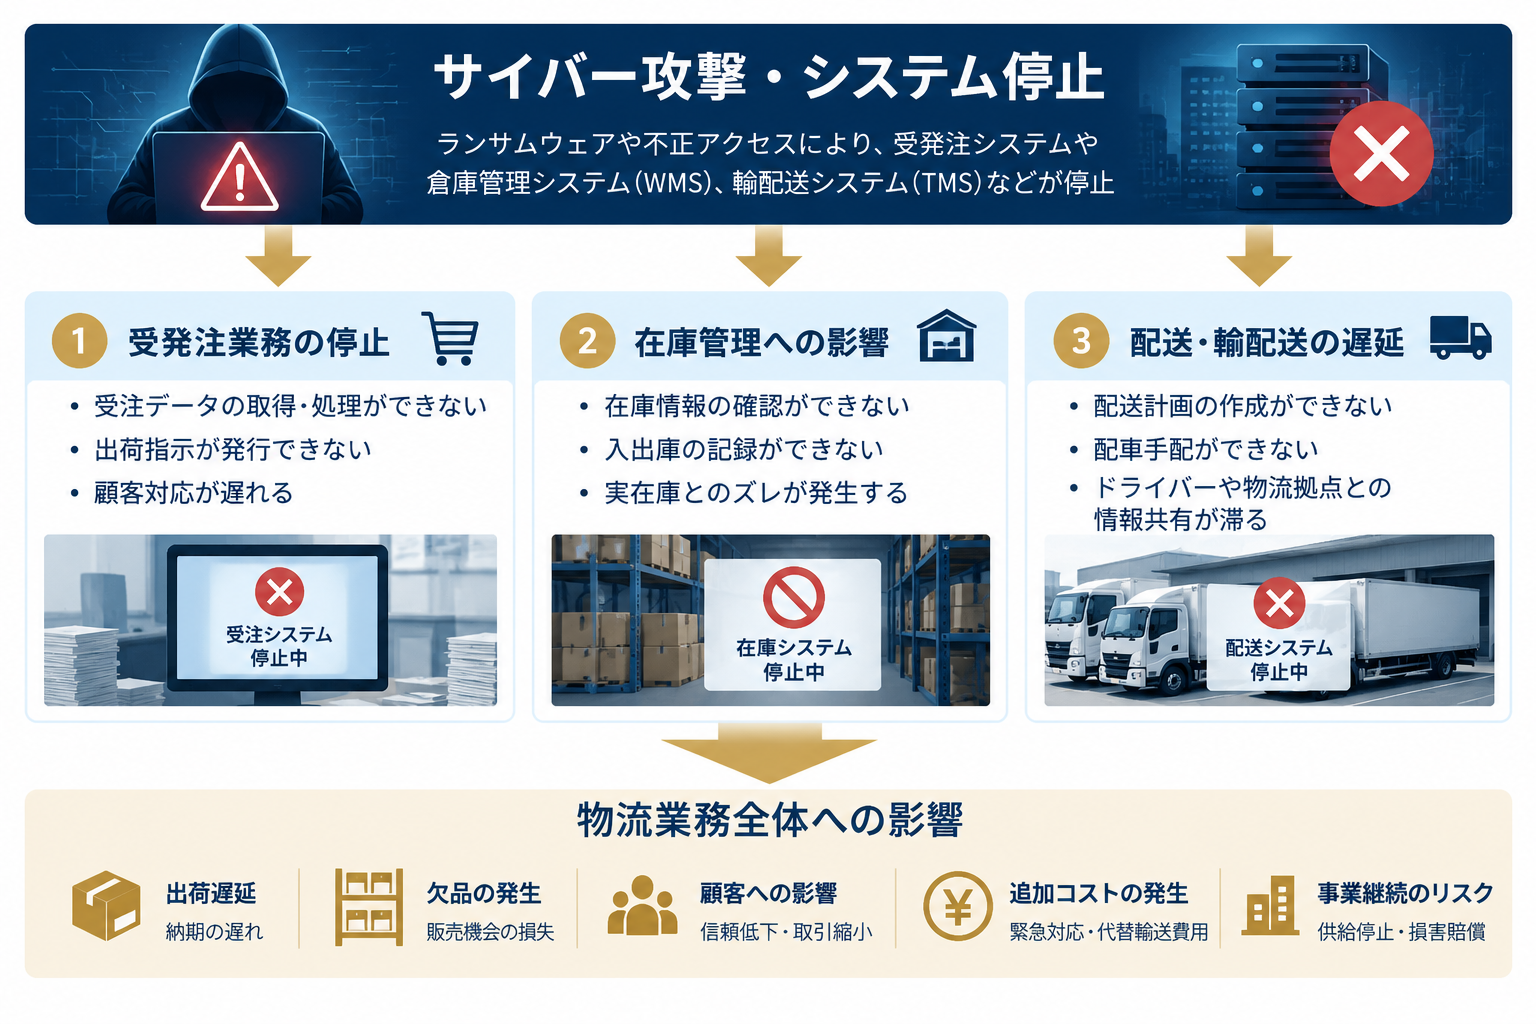
これらのシステムがサイバー攻撃によって停止すると、受注情報の確認や出荷指示、在庫管理、配送手配などの業務に支障が生じる可能性があります。
また、物流は荷主企業だけでなく、物流事業者や協力会社など複数の企業が連携して成り立っています。そのため、一社のシステム停止がサプライチェーン全体に影響を及ぼすことも考えられます。
① 受発注・出荷業務の停止
サイバー攻撃によって受発注システムや倉庫管理システム(WMS)が停止すると、受注データの確認や出荷指示ができなくなる可能性があります。
特にシステムへの依存度が高い物流現場では、手作業への切り替えが難しく、商品の出荷遅延や欠品につながるおそれがあります。
② 在庫管理への影響
サイバー攻撃によって倉庫管理システム(WMS)が停止すると、商品の在庫数や保管場所、入出庫履歴などを正確に把握できなくなる可能性があります。
在庫情報が確認できない状態では、出荷可能な商品の判断が難しくなり、誤出荷や欠品、出荷遅延につながるおそれがあります。
また、システム復旧後も実際の在庫とデータの照合作業が必要になるなど、通常業務への復帰に時間を要する場合があります。
③ 配送・サプライチェーンへの影響
サイバー攻撃によって輸配送管理システム(TMS)などが停止すると、配送計画の作成や車両の手配、配送状況の確認に支障が生じる可能性があります。
また、物流は荷主企業・物流事業者・協力会社など、複数の企業が連携して成り立っています。
そのため、自社のシステムが正常に稼働していても、委託先の物流会社や倉庫がサイバー攻撃を受けることで、商品の配送遅延や供給停止につながるおそれがあります。
サイバー攻撃への備えは、自社のシステム対策だけでなく、物流ネットワーク全体で考えることが重要です。
システムが停止したとき、物流を何日間継続できるか?
サイバー攻撃への備えを考えるうえで重要なのが、システムが停止した場合でも、物流業務を何日間継続できるかという視点です。
物流現場では、DXや自動化によって業務効率が向上する一方、システムへの依存度も高まっています。
そのため、システム障害が発生した際に、紙の伝票や手作業などの代替手段で出荷業務を継続できるかが重要になります。
ロジエンスでは、このような代替運用によって物流を継続できる期間を「手で回せる日数」という視点で捉えています。
平常時の生産性だけでなく、非常時にどれだけ物流を継続できるかを把握することが、物流BCP対策の第一歩となります。
DXパラドックスとは?効率化が物流停止リスクを高める可能性
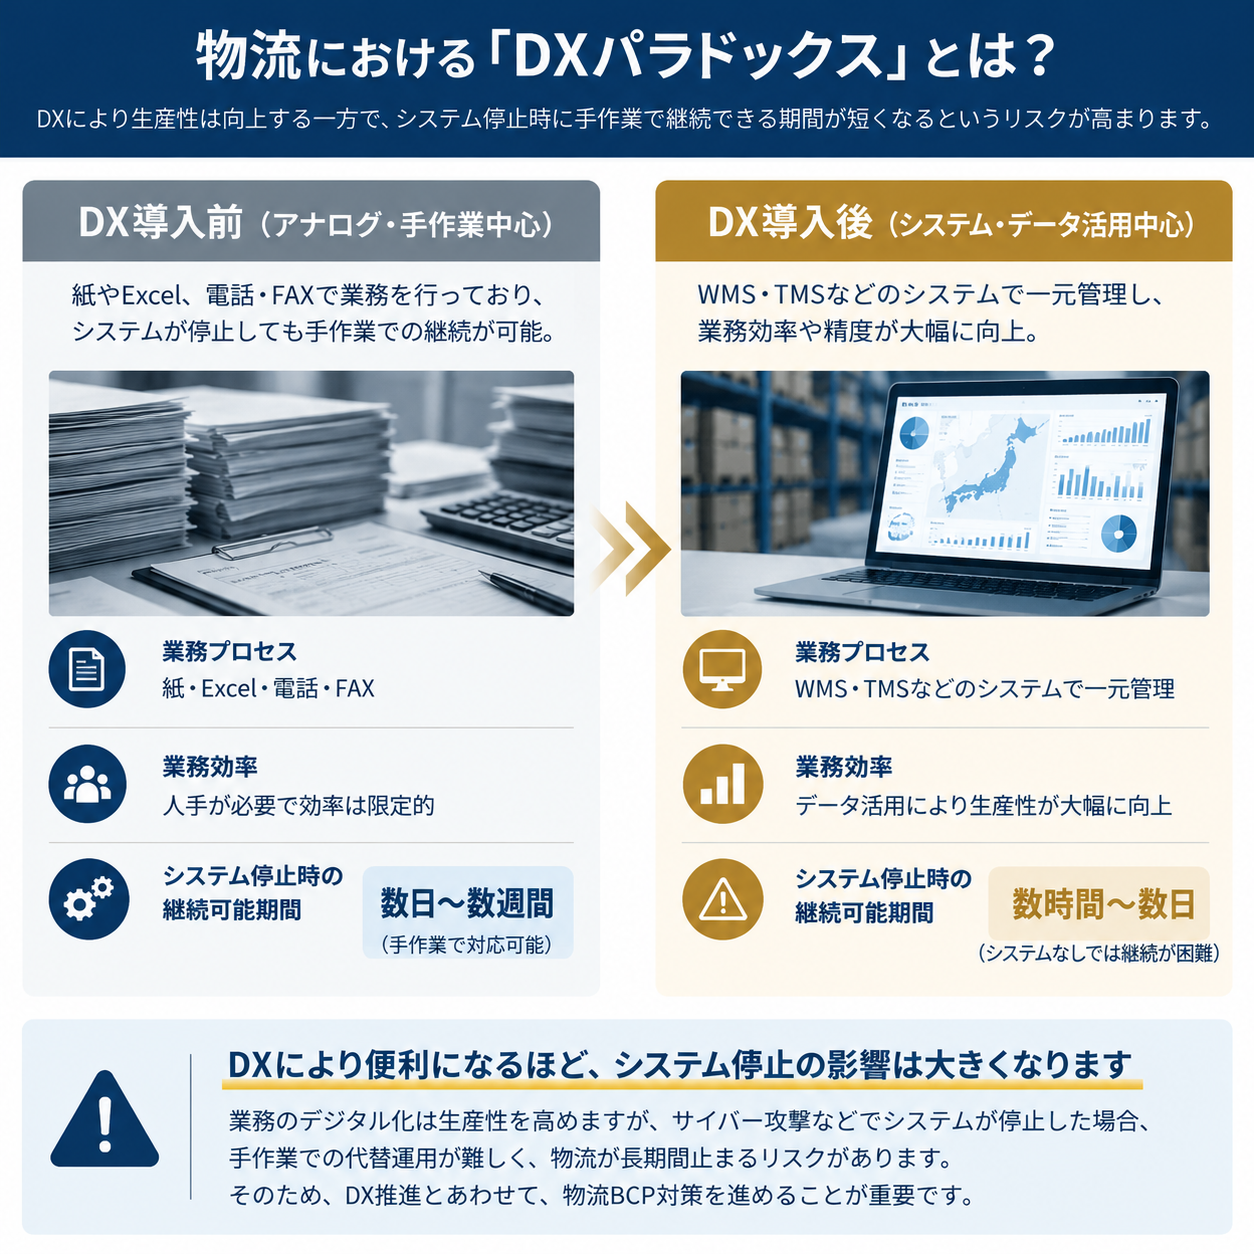
物流DXの推進によって、倉庫作業の自動化や在庫管理の高度化が進み、物流業務の生産性は向上しています。
しかし、業務の効率化が進むほど、システムが停止した際に手作業へ切り替えることが難しくなる場合があります。
例えば、通常時の生産性が向上していても、システム停止時に出荷できる数量が限られていれば、顧客への供給を維持できなくなる可能性があります。
つまり、平常時の効率性が高いことと、非常時の事業継続力が高いことは、必ずしも同じではありません。
これが、物流BCPを考えるうえで重要な「DXパラドックス」という視点です。
具体例|生産性が向上しても、物流が止まるリスクは残る
具体例|生産性が向上しても、物流が止まるリスクは残る
例えば、物流DXの導入前後で、次のような変化が起きたと仮定します。
| 比較項目 | DX導入前 | DX導入後 |
| 生産性指数 | 100 | 175 |
| 手で回せる日数 | 10日 | 0.5日 |
| 得意先の在庫日数 | 3日 | 3日 |
※上記は仕組みを説明するための仮想的な数値(デモデータ)であり、実際の企業の診断結果ではありません。
この例では、DXによって生産性指数が100から175へ向上しています。一方、システム停止時に手作業で物流を継続できる期間は、10日から0.5日へ短縮しています。
得意先の在庫が3日分ある場合でも、代替運用や復旧が間に合わなければ、欠品につながる可能性があります。
重要なのは、DXによる効率化と同時に、システム停止時の代替手段や復旧体制を整えておくことです。
物流のサイバー攻撃に備える5つのBCP対策
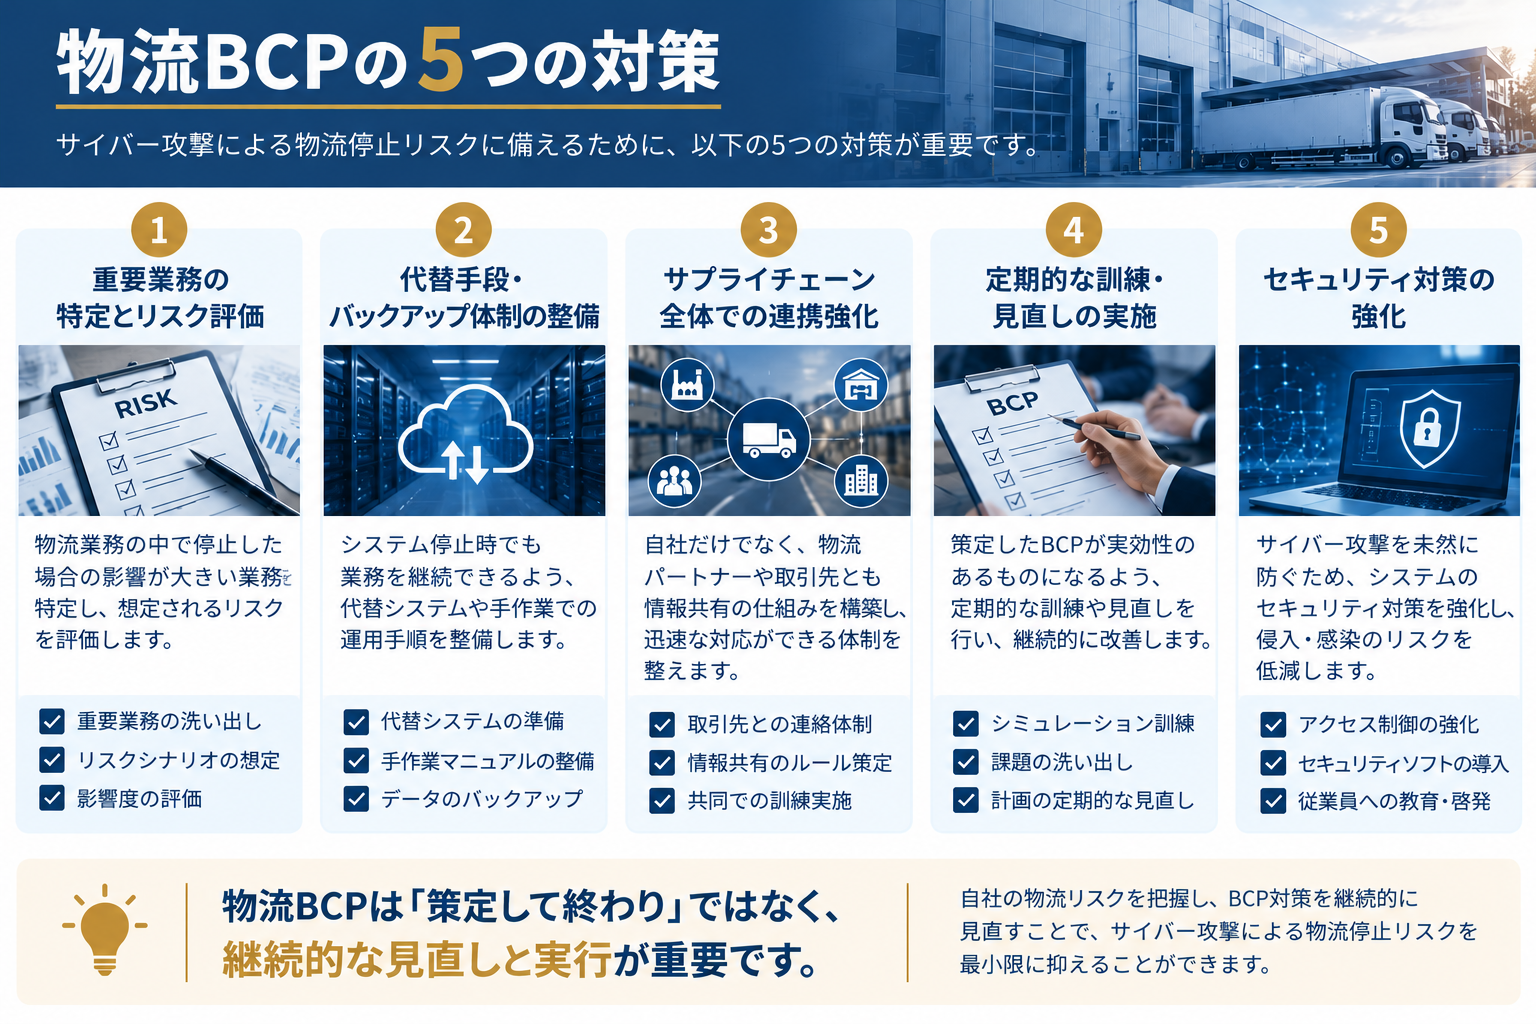
サイバー攻撃による物流停止リスクを軽減するためには、セキュリティ対策だけでなく、システムが停止した場合でも物流業務を継続できる体制づくりが重要です。
特に荷主企業は、自社だけでなく、物流委託先や協力会社も含めた事業継続対策を検討する必要があります。
ここでは、物流の安定稼働に向けて取り組みたい5つのBCP対策を紹介します。
物流BCPでは、システム停止時の代替運用に加え、重要業務のリスク評価、委託先との連携、定期的な訓練、セキュリティ対策などを組み合わせ、総合的に備えることが重要です。
① システム停止時の代替運用を整備する
サイバー攻撃によって受発注システムや倉庫管理システム(WMS)が停止した場合に備え、手作業による代替運用を検討しておくことが重要です。
例えば、紙の出荷指示書を使った作業手順や、緊急時に必要な在庫情報・配送先情報の確認方法などを事前に整理しておくことが考えられます。
ただし、手作業への切り替えには人員や作業時間の制約があるため、通常時と同じ出荷量を維持できるとは限りません。
そのため、システム停止時にどの業務を優先し、何日間物流を継続できるのかを把握しておくことが重要です。
② データのバックアップと復旧体制を整える
物流システムがサイバー攻撃を受けた際には、データの消失やシステムの長期停止が発生する可能性があります。
こうした事態に備え、受発注情報や在庫情報、配送データなどのバックアップを適切に管理することが重要です。
また、バックアップを取得するだけでなく、実際にデータを復元できるかを定期的に確認し、システム復旧までの手順や担当者を明確にしておく必要があります。
バックアップの保護や復旧対応については、情報システム部門やシステム提供会社と連携し、物流業務の再開に必要な条件を整理しておきましょう。
③ 代替物流ルート・委託先を確保する
サイバー攻撃によって特定の物流拠点や物流事業者の業務が停止した場合、代替手段がなければ商品の供給が滞る可能性があります。
そのため、主要な物流拠点や輸配送ルートが利用できなくなった場合を想定し、代替倉庫や代替輸送手段を検討しておくことが重要です。
ただし、代替先を候補として挙げるだけでは十分とはいえません。
実際に受け入れ可能な物量や必要な設備、切り替えに要する時間などを確認し、緊急時に機能する体制を整える必要があります。
④ 物流委託先・協力会社との連携体制を構築する
物流は荷主企業だけで完結するものではなく、物流事業者や倉庫会社、輸送会社など複数の企業が連携することで成り立っています。
そのため、自社のサイバーセキュリティ対策が十分であっても、委託先のシステム停止によって物流業務に影響が及ぶ可能性があります。
物流委託先との間で、緊急時の連絡体制や情報共有方法、業務停止時の対応方針を確認しておくことが重要です。
また、委託先のBCP策定状況や代替手段の有無を把握することで、物流ネットワーク全体のリスクを見直すことにもつながります。
⑤ 定期的な訓練とBCPの見直しを実施する
物流BCPは、計画を策定するだけでは十分ではありません。
実際にサイバー攻撃によってシステムが停止した状況を想定し、代替運用への切り替えや緊急連絡、復旧までの対応を確認することが重要です。
例えば、倉庫管理システムが使用できない状況を想定した訓練を行うことで、手作業で対応できる出荷量や必要な人員、業務上の課題を把握できます。
また、物流拠点の変更や委託先の追加、システム更新などによってリスクの状況は変化するため、BCPも定期的に見直す必要があります。
物流BCP対策で重要なのは「自社だけで考えない」こと
サイバー攻撃による物流停止への備えを考える際、自社のシステムや物流拠点だけに目を向けていては、十分な対策につながらない可能性があります。
物流は、荷主企業・元請物流事業者・協力会社など、複数の企業が支え合うネットワークによって成り立っています。
例えば、自社の受発注システムが正常に稼働していても、委託先の倉庫管理システムが停止すれば、出荷業務に支障が生じる可能性があります。
また、特定の輸送会社や物流拠点への依存度が高い場合、その一部が機能しなくなるだけで、物流全体に影響が広がるおそれがあります。
そのため、物流BCPでは、個々の企業の対策状況だけでなく、物流ネットワーク全体の脆弱性や代替手段の実効性を把握することが重要です。
物流の「ジェンガの法則」とは?
物流業務では、コスト削減や効率化を進めるなかで、人員・設備・在庫などの余力が少しずつ削減されることがあります。
一つひとつの改善は合理的であっても、余力の削減が積み重なることで、突発的なトラブルへの対応力が低下する場合があります。
これは、ジェンガのブロックを一つずつ抜いていくと、最後の一手で全体が崩れる構造に似ています。
物流においても、ある一社の対応力が低下することで、ほかの企業やサプライチェーン全体に影響が広がる可能性があります。
重要なのは、すべての余力を維持することではなく、削減できる余力と、事業継続のために守るべき余力を見極めることです。
自社の物流BCPは十分?確認したい5つのチェックポイント
サイバー攻撃による物流停止リスクに備えるためには、まず現在の物流体制を把握することが重要です。
以下の5つの項目について、自社や物流委託先の対応状況を確認してみましょう。
- システム停止時の代替運用:WMSや受発注システムが停止した場合、手作業などで出荷を継続できるか。
- 物流を継続できる期間:システム停止時に、必要な出荷業務を何日間維持できるか把握しているか。
- 代替物流手段の確保:主要な倉庫や輸送会社が停止した場合、代替先へ切り替えられるか。
- 委託先との連携体制:物流委託先のBCP対応状況を把握し、緊急時の連絡体制を整えているか。
- 復旧手順と訓練:物流業務の復旧手順が明確になっており、定期的な確認や訓練を実施しているか。
これらの項目に不明点がある場合は、物流停止リスクが十分に把握できていない可能性があります。
まずは現状を整理し、事業継続に向けて優先的に取り組むべき課題を明確にすることが重要です。
物流停止リスクを可視化する「物流BCP診断」
ロジエンスコンサルティングでは、物流停止リスクへの備えを評価する「物流BCP診断」を提供しています。
本サービスでは、サイバー攻撃に加え、自然災害・車両事故・コンプライアンス違反・人材不足など、物流停止につながるさまざまなリスクを対象としています。
「守る・戻す・回す」の3つの視点から物流体制を確認し、事業継続に向けた課題を整理します。
物流BCP診断で実施すること
① リスクの洗い出し
物流体制や委託先の状況を確認し、物流停止につながるリスクと現在の対策状況を整理します。
② 対応力の評価
物流停止への備え、復旧体制、代替手段による事業継続力を「守る・戻す・回す」の視点から評価します。
③ 改善策の優先順位付け
診断結果をもとに、優先的に取り組むべき改善項目を明確にします。
診断期間は約8週間を想定しており、診断後には「物流BCP診断レポート」と「改善項目の優先順位リスト」を提供します。
物流BCP診断の詳細はこちら
サイバー攻撃によるシステム停止をはじめ、物流停止リスクへの備えを見直したい企業様は、ぜひ物流BCP診断をご検討ください。
物流BCP診断のサービス内容や診断の進め方については、以下のページで詳しくご紹介しています。
物流BCP診断の詳細を見る
まとめ|サイバー攻撃への備えは物流の事業継続対策から
サイバー攻撃によるシステム停止は、受発注・在庫管理・輸配送など、物流業務のさまざまな領域に影響を及ぼす可能性があります。
そのため、サイバーセキュリティ対策に加えて、システムが停止した場合でも物流を継続できる体制を整えることが重要です。
特に、手作業による代替運用、物流委託先との連携、代替輸送手段の確保などは、物流BCPを考えるうえで欠かせない視点です。
また、DXによる効率化が進むなかでは、平常時の生産性だけでなく、非常時にどれだけ物流を継続できるかを把握する必要があります。
まずは自社の物流停止リスクと現在の対応力を可視化し、優先順位をつけて対策を進めることが、止まらない物流体制づくりへの第一歩となります。